A segurança da identidade, o acesso impulsionado por IA e as contas privilegiadas emergem como prioridades críticas para empresas modernas
À medida que as organizações aceleram sua adoção de inteligência artificial, computação em nuvem, automação e serviços digitais, a BluDive Technologies Limited e a Delinea pediram às empresas que tornem a segurança da identidade e o Gerenciamento de Acesso Privilegiado (PAM) um pilar central de suas estratégias de cibersegurança.
O chamado foi feito no Seminário Executivo BluDive-Delinea, com o tema "Além do Firewall: Protegendo Identidade e Acesso Privilegiado na Era da IA", realizado no Radisson Blu Hotel, Lagos. O evento reuniu executivos de nível C, Diretores Chief Information Security Officers (CISOs), líderes de TI e profissionais de cibersegurança para examinar como a inteligência artificial, ambientes em nuvem, trabalho remoto e conectividade máquina-a-máquina estão alterando o panorama de risco cibernético corporativo.
A cibersegurança é agora uma questão da sala de diretoria
Falando no seminário, o Chief Executive Officer (CEO) da BluDive Technologies Limited, Sr. Abdul-Azeez Musa, disse que a tecnologia evoluiu de ser um facilitador dos negócios para se tornar parte integrante do próprio negócio.
"A tecnologia evoluiu de ser uma ferramenta de apoio para se tornar o próprio negócio. Se é tão crítica, então exige mais atenção do que merece. Você precisa proteger aquele negócio.
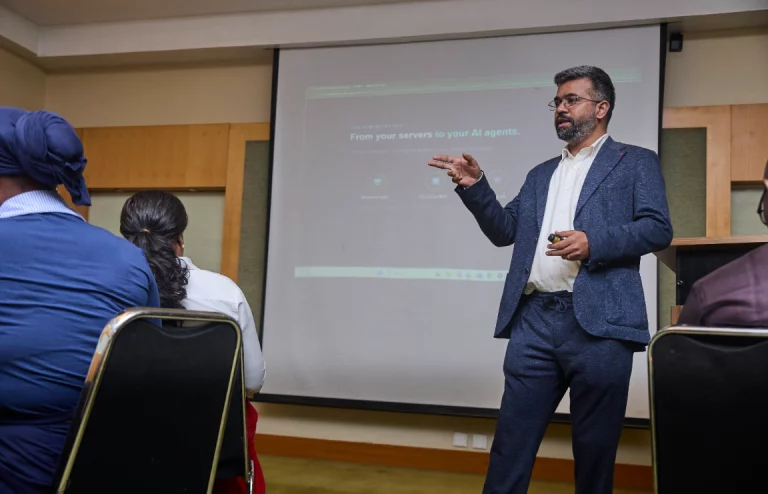
Musa disse que, portanto, as organizações devem levar a cibersegurança além da função tradicional de TI e torná-la uma prioridade estratégica na sala de diretoria. Ele identificou pessoas e governança como dois dos principais desafios enfrentados pela cibersegurança, observando que até mesmo tecnologias de segurança sofisticadas podem ser minadas por aplicação fraca, más práticas de segurança e governança inadequada.
"Localmente, ainda parece que nós, o povo, somos o elo mais fraco.", "Isso precisa ser uma conversa na sala de diretoria.", "Precisa vir do topo."
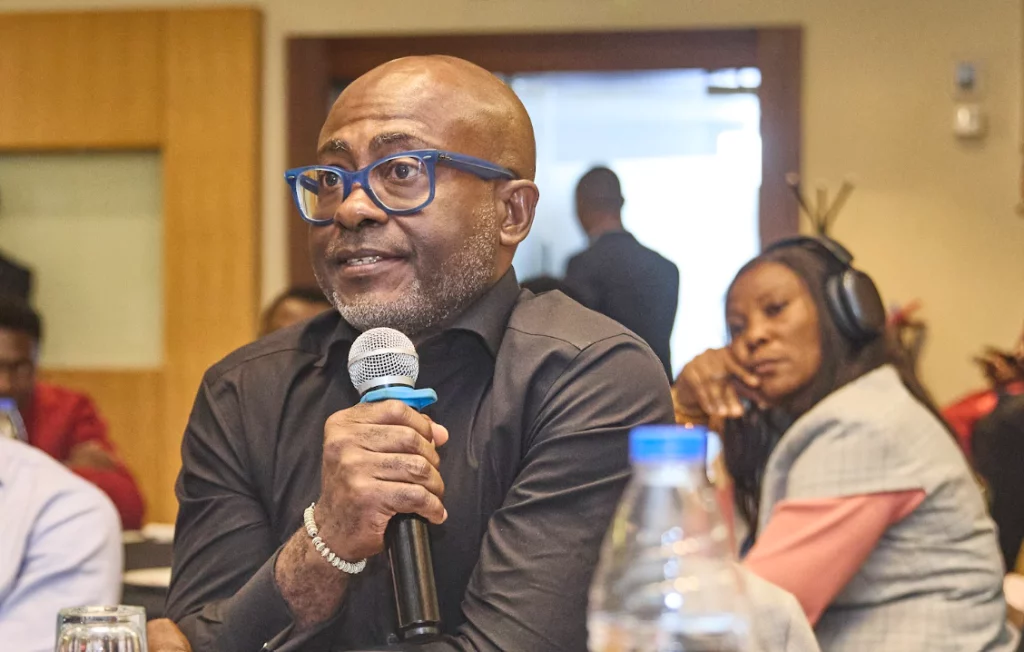
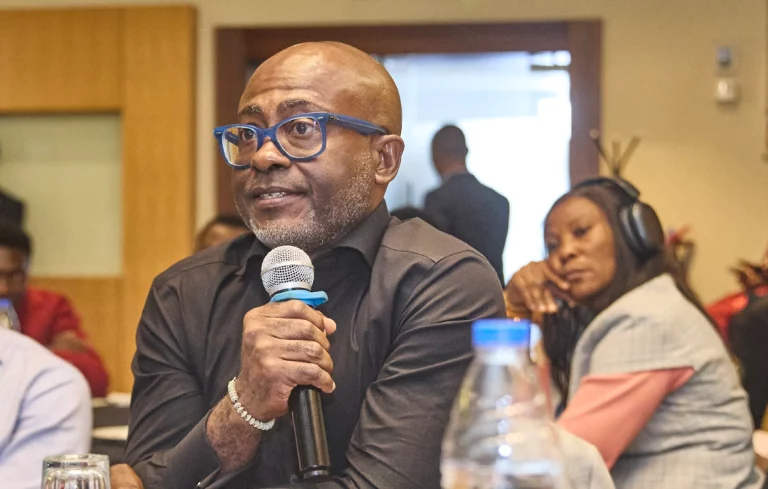
Discussão executiva no seminário de cibersegurança BluDive-Delinea.
O firewall não é mais suficiente
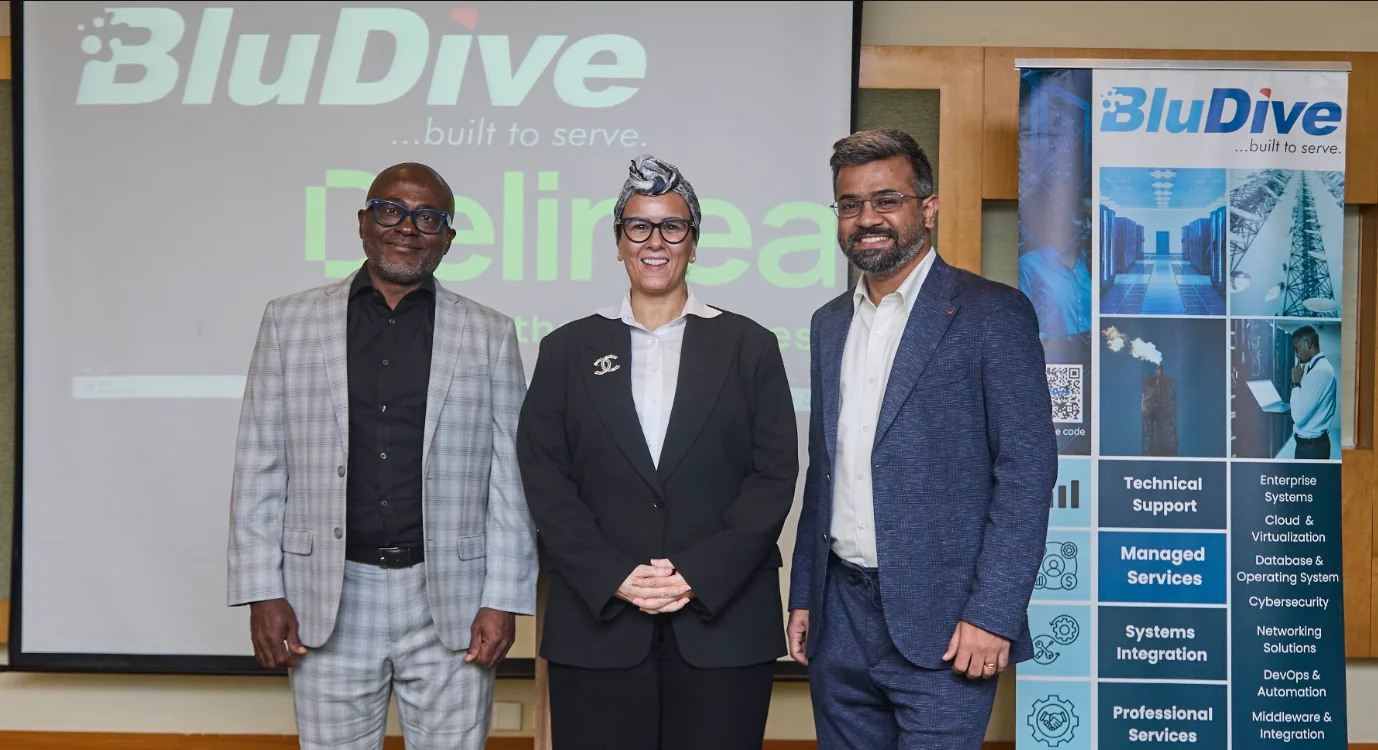
Nadia Zamouri, Gerente de Território do Oriente Médio e África na Delinea, disse que a perímetro de rede tradicional não é mais suficiente para proteger empresas modernas. O crescimento de equipes remotas, ambientes multi-nuvem, contratantes de terceiros, aplicativos e agentes de IA significa que o acesso aos sistemas da empresa ocorre cada vez mais fora da rede corporativa tradicional.
Zamouri observou que praticamente todos os tipos de identidade — seja humana, máquina ou IA — podem se tornar privilegiadas em algum momento.
"Se você não pode ver e controlar quem ou o quê está acessando seus sistemas críticos em tempo real, você não pode expandir ou adotar a IA com segurança."
Ela disse que a segurança de identidade deve permitir que as organizações adotem a IA com confiança, em vez de impedi-las de aproveitar a tecnologia.
O Gerenciamento de Acesso Privilegiado torna-se crítico
O Engenheiro de Vendas da Delinea Vijay Balakrishnan destacou os crescentes riscos de segurança associados a contas de serviço e identidades não humanas. Muitas organizações dependem de contas de serviço para permitir que aplicativos e sistemas se comuniquem entre si. No entanto, as credenciais associadas a essas contas podem permanecer estáticas por longos períodos, pois alterá-las pode interromper as operações comerciais.
Balakrishnan enfatizou a importância do acesso privilegiado Just-in-Time (JIT), que concede privilégios elevados aos usuários ou sistemas apenas pelo período em que são necessários. Uma vez que a sessão termina, o acesso pode expirar automaticamente, reduzindo a janela de oportunidade disponível para atacantes.
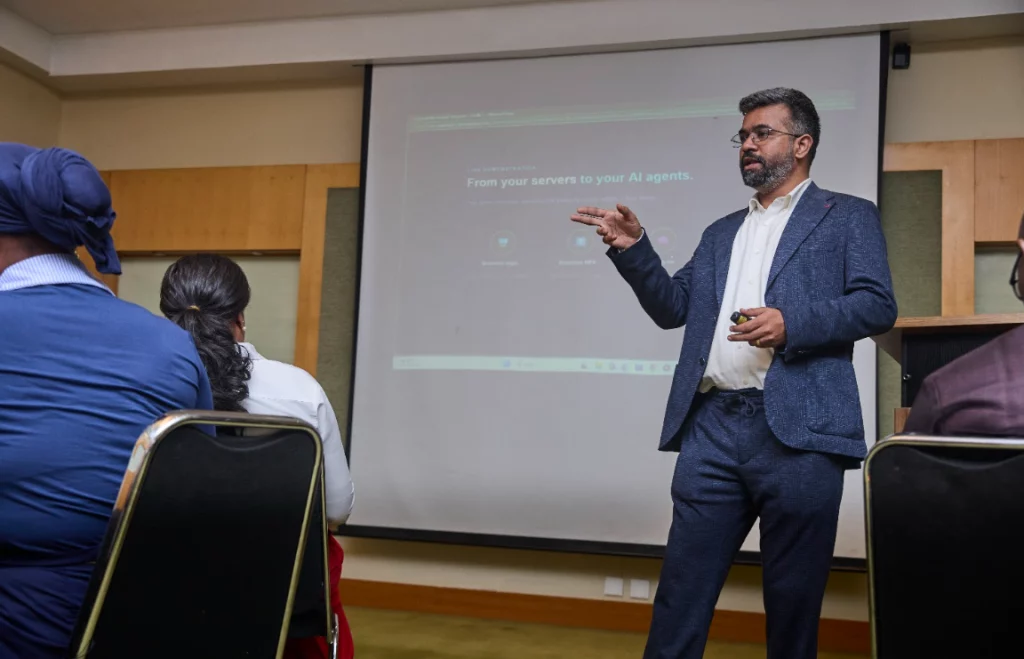
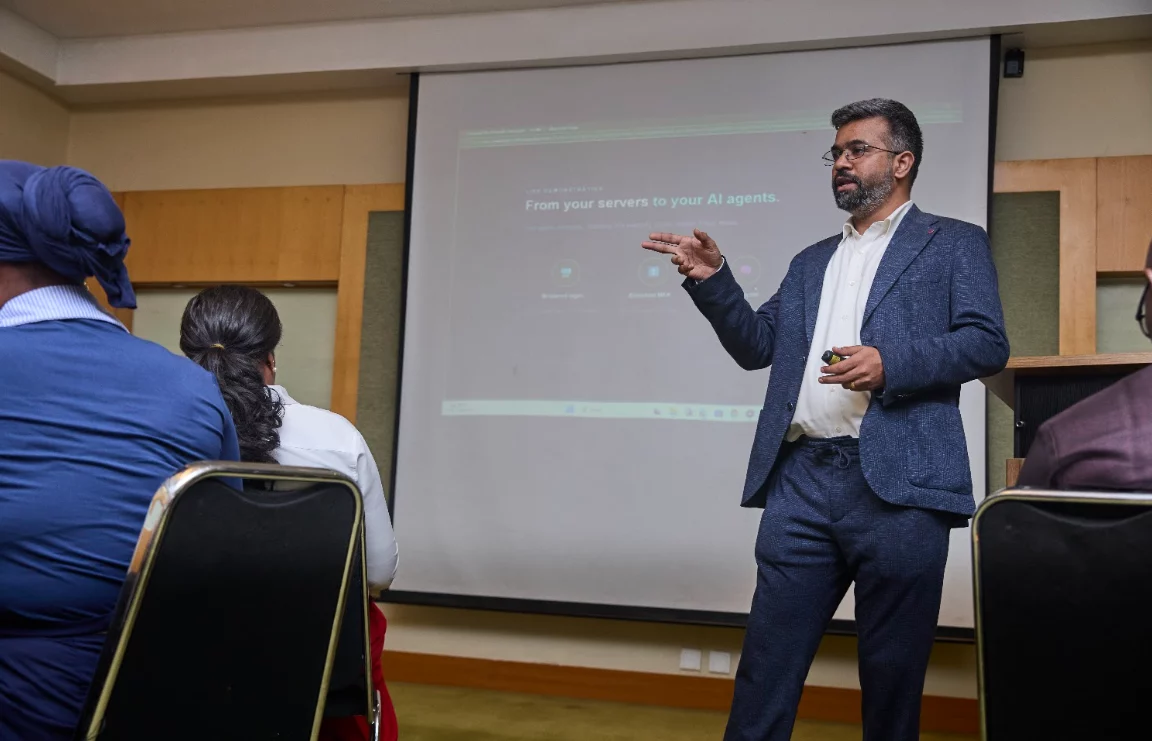
O Engenheiro de Vendas da Delinea, Vijay Balakrishnan, apresentando sobre segurança de identidade e acesso privilegiado.
Ele também destacou a segurança sem senha, que pode eliminar a dependência de segredos compartilhados que, caso contrário, poderiam ser roubados, reutilizados ou comprometidos por ataques de phishing.
Por que as organizações precisam de uma estratégia de cibersegurança centrada na identidade
O aumento da sofisticação das ameaças cibernéticas significa que organizações em diversos setores enfrentam um ambiente de segurança no qual a identidade se tornou uma das superfícies de ataque mais importantes.
Empresas modernas operam ambientes digitais interconectados que abrangem aplicativos empresariais, bancos de dados, plataformas em nuvem, APIs, endpoints, usuários remotos, serviços de terceiros, automação e sistemas cada vez mais habilitados por IA. À medida que esses ambientes se tornam mais interconectados, controlar o acesso privilegiado torna-se crítico.
Uma estratégia moderna de Gerenciamento de Acesso Privilegiado pode ajudar as organizações a controlar e monitorar contas privilegiadas; aplicar políticas de acesso com privilégio mínimo; fornecer acesso Just-in-Time a sistemas críticos; proteger contas de serviço e identidades de máquinas; reduzir os riscos associados a credenciais comprometidas; monitorar sessões privilegiadas; melhorar a visibilidade sobre identidades humanas e não humanas; apoiar princípios de segurança Zero Trust; fortalecer a governança regulatória e de cibersegurança; e reduzir o impacto potencial de ameaças internas e ataques baseados em credenciais.
O objetivo não é simplesmente restringir o acesso, mas garantir que a identidade correta tenha o nível adequado de acesso ao recurso correto pelo período de tempo adequado.
Das identidades humanas às identidades de IA
Uma das mudanças mais significativas emergindo da era da IA é o crescimento rápido de identidades não humanas. Aplicações, APIs, ferramentas de automação, bots, contas de serviço e agentes de IA podem agora interagir com sistemas empresariais com intervenção humana limitada.
Isso cria uma nova dimensão de risco de cibersegurança. Uma organização pode ter controles fortes em torno do acesso de funcionários enquanto negligencia identidades de máquinas que comunicam continuamente com bancos de dados, aplicações e infraestrutura.
À medida que os agentes de IA se tornam mais capazes de executar tarefas autonomamente, as organizações precisarão estabelecer controles claros em torno da identidade de IA, autenticação, autorização, privilégio e prestação de contas.
A pergunta para líderes de segurança está evoluindo de "Quem tem acesso?" para "Qual humano, máquina, aplicação ou agente de IA tem acesso, o que ele pode fazer e como esse acesso está sendo controlado?"
BluDive e Delinea aprofundam parceria de cibersegurança
Musa também destacou o relacionamento de longa data entre BluDive e Delinea, observando que a parceria evoluiu além da implantação de tecnologia. Atualmente, a BluDive atua como parceira premier da Delinea, apoiando implantações de clientes e fornecendo suporte técnico de alta gravidade por meio de uma equipe que inclui mais de oito engenheiros certificados.
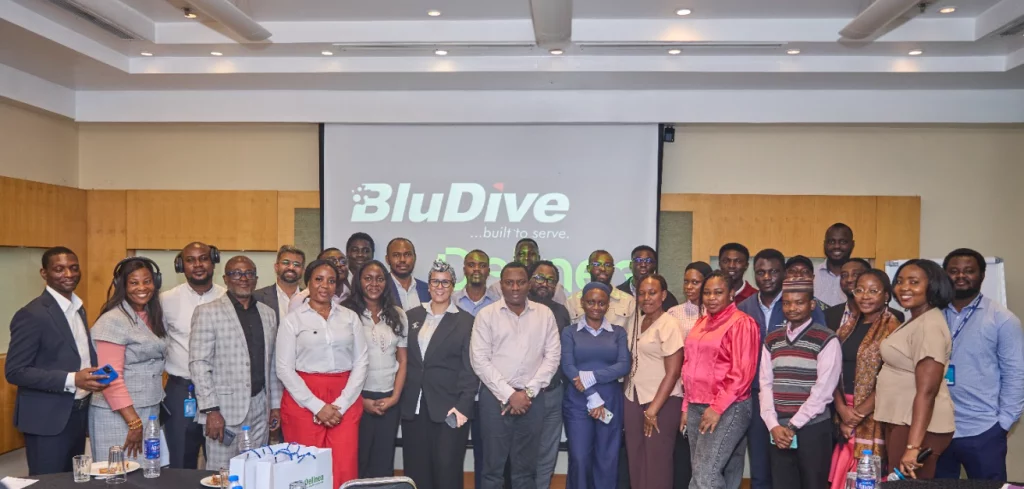
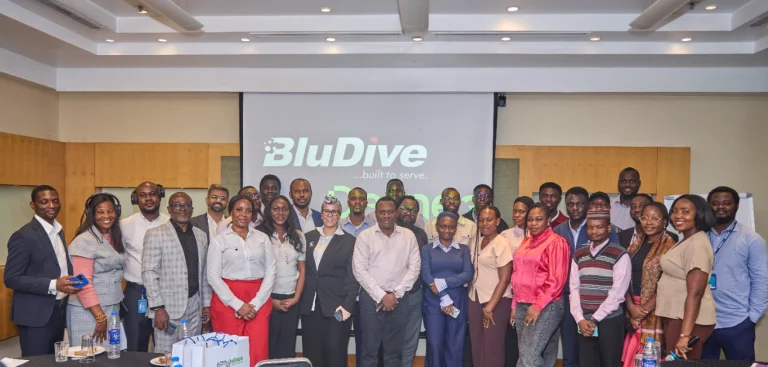
Participantes no Seminário Executivo BluDive-Delinea.
A parceria posiciona a BluDive para apoiar organizações que buscam fortalecer sua segurança de identidade, o gerenciamento de acesso privilegiado e sua postura de cibersegurança enquanto modernizam seus ambientes de TI.
O desafio de cibersegurança exige inovação contínua
A necessidade de um gerenciamento de identidade mais forte também foi reforçada por Daniel Ogunsanmi, Gerente de Acesso à Identidade do First Bank of Nigeria Limited, que observou que o gerenciamento de identidade tornou-se um componente cada vez mais importante da segurança moderna.
Ele enfatizou a necessidade das organizações pesquisarem, testarem e adotarem tecnologias capazes de reduzir processos manuais enquanto melhoram a eficiência operacional.
A cibersegurança deve evoluir com a transformação digital
O seminário BluDive-Delinea reforçou uma mensagem mais ampla para as organizações: a transformação digital sem segurança de identidade pode criar novos caminhos para riscos cibernéticos.
À medida que as organizações adotam computação em nuvem, IA, automação e plataformas digitais, suas estratégias de segurança devem evoluir em conformidade. O modelo tradicional de segurança baseado na periferia está dando lugar a uma abordagem centrada na identidade e Zero Trust, onde cada usuário, dispositivo, aplicativo, conta de serviço e agente de IA deve ser autenticado, autorizado e monitorado continuamente de acordo com seu nível de risco.
Para empresas modernas, o gerenciamento de acesso privilegiado não deve mais ser visto simplesmente como uma ferramenta de segurança de TI. Ele é cada vez mais uma capacidade de gestão de riscos empresariais.
O seminário encerrou com um apelo para que as organizações tratem a segurança de identidade como uma prioridade estratégica enquanto expandem seus ambientes digitais, implantam IA e gerenciam identidades humanas e não humanas cada vez mais complexas.